
Un audit log gestionale è il registro cronologico e immodificabile delle azioni rilevanti che avvengono nel software: accessi, modifiche ai dati, export, cambi di configurazione. Serve a ricostruire cosa è successo, a chi attribuirlo e a dimostrarlo in caso di incidente o ispezione. Il Garante impone regole precise sulla registrazione degli accessi degli amministratori, e le linee guida AgID aggiungono criteri tecnici per renderlo davvero utile, non solo formale.
In breve:
- La registrazione degli accessi degli amministratori deve essere completa, inalterabile e conservata per almeno sei mesi, secondo il Garante.
- È essenziale tracciare solo gli eventi rilevanti come login, modifiche a dati sensibili, cambi di permessi e accessi fuori orario, per evitare rumore inutile.
- I campi minimi di ogni record devono includere timestamp, ID utente, azione, risorsa, esito e indirizzo IP, con l’aggiunta di un codice di categorizzazione DetCode.
- Le soluzioni tecniche più affidabili prevedono sistemi di storage append-only, hash chaining e crittografia, con possibilità di integrazione con sistemi SIEM.
- Un log utile per le verifiche si trasforma in una timeline coerente, evidenziando tentativi di accesso falliti e export sospetti, per un intervento tempestivo ed efficace.
Indice
- Cos’è l’audit log gestionale e in cosa differisce dal system log
- Quali eventi tracciare in un gestionale
- Quali campi deve avere ogni record di audit log
- Cosa richiedono Garante e AgID su conservazione e tracciamento
- Come progettare l’audit log dentro il gestionale
- Immutabilità, hashing e storage: le scelte tecniche che contano
- Come trasformare i log in prove utili durante un audit
- Verifiche periodiche e documentazione da conservare
- Checklist rapida per verificare il tuo audit log
- La prospettiva di Softshop: cosa conta davvero per una PMI
- Come Softshop gestisce accessi, log e sicurezza dei dati
- Fonti
- Domande frequenti
Cos’è l’audit log gestionale e in cosa differisce dal system log
Il system log registra eventi tecnici del sistema operativo o dell’infrastruttura: crasi, riavvii, errori di rete. L’audit log gestionale traccia invece le azioni umane e applicative dentro il software: chi ha aperto una fattura, chi ha modificato un prezzo a magazzino, chi ha esportato l’anagrafica clienti. Un system log ti dice che il server si è riavviato alle 3:14; un audit log ti dice chi ha cancellato un ordine dieci minuti prima. Servono entrambi, e spesso vanno incrociati per ricostruire un incidente per intero.
Quali eventi tracciare in un gestionale
Non tutto merita un record: tracciare troppo genera rumore, tracciare troppo poco lascia buchi. Le categorie che contano davvero, per un gestionale che gestisce magazzino, vendite e fatturazione, sono quattro.
- Accessi al sistema: login, logout, tentativi falliti ripetuti, cambi di password.
- Operazioni sui dati sensibili: creazione, modifica, cancellazione di record e ogni export massivo verso file esterni.
- Modifiche a permessi e configurazioni: creazione di nuovi utenti amministratori, cambio di ruoli, alterazione di parametri di sistema.
- Eventi di allerta automatica, quelli che le linee guida AgID chiamano Alarm Detection: pattern anomali come accessi fuori orario o volumi di export sospetti.
Quali campi deve avere ogni record di audit log
Un record di audit log incompleto non serve a niente in un’ispezione. I campi minimi sono: timestamp preciso, identificativo dell’utente, ruolo, azione eseguita, risorsa coinvolta, esito (successo o fallimento), indirizzo IP o identificativo di sessione.
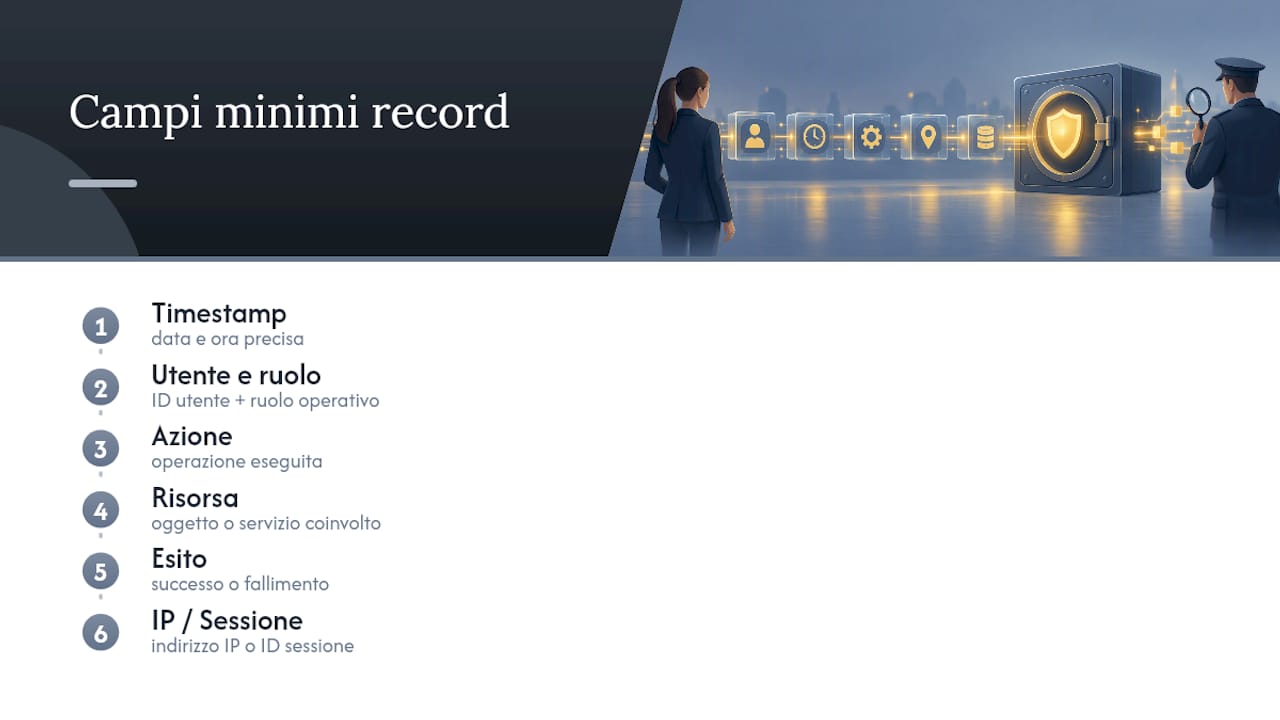
Le linee guida AgID raccomandano di aggiungere un tag o DetCode per categorizzare l’evento: un codice breve che permette di filtrare e correlare rapidamente migliaia di righe di log senza rileggerle una per una.
Un esempio strutturato, solo a titolo di riferimento:
{
  "timestamp": "2026-03-12T09:41:03Z",
  "user_id": "u_2231",
  "ruolo": "operatore_magazzino",
  "azione": "modifica_giacenza",
  "risorsa": "articolo_SKU-8841",
  "esito": "successo",
  "ip": "192.168.1.45",
  "det_code": "STOCK_UPDATE"
}
Un consiglio: inserisci il campo det_code fin dalla progettazione, non dopo. Aggiungerlo a posteriori su migliaia di righe già scritte è quasi impossibile senza riscrivere lo storico, cosa che comprometterebbe l’inalterabilità del registro.
Cosa richiedono Garante e AgID su conservazione e tracciamento
Il quadro normativo italiano non lascia molto spazio all’interpretazione su un punto: gli accessi degli amministratori di sistema vanno registrati, e le registrazioni devono essere complete, inalterabili e verificabili. Il periodo minimo di conservazione è di sei mesi.
Le linee guida AgID vanno oltre l’obbligo minimo e indicano come costruire log davvero utili: meccanismi di Alarm Detection integrati nel ciclo di sviluppo, tag/DetCode per la correlazione, e l’inserimento di questi criteri nel Piano di Sicurezza dell’applicazione fin dalla fase di progettazione, secondo il principio del Secure by Design.
Documentare queste scelte non è un esercizio burocratico: in caso di controllo, la policy scritta è la prova che l’azienda ha ragionato sul rischio prima che accadesse, non dopo.
Come progettare l’audit log dentro il gestionale
Prima di scrivere una riga di codice, tre domande vanno chiarite: a cosa serve il log (sicurezza, compliance, indagine forense), dove va inserito nel flusso applicativo, chi può leggerlo ed estrarlo.
- Definisci lo scopo primario per ogni categoria di log: un log di sicurezza ha requisiti diversi da uno pensato per l’auditing fiscale.
- Mappa i punti critici dell’applicazione dove inserire il tracciamento: login, modifica record, export dati, cambio permessi sono i quattro punti che, secondo l’esperienza operativa, generano il segnale più utile con il minor rumore.
- Assegna ruoli distinti tra chi genera l’evento, chi può leggere i log e chi può estrarli: la separazione dei compiti evita che lo stesso amministratore possa agire e poi cancellare le proprie tracce.
- Configura soglie di allerta e una procedura di escalation chiara, così un tentativo di accesso anomalo arriva a qualcuno in tempo reale, non tre settimane dopo in un depor mensile.
Un consiglio: evita di loggare ogni singola lettura di dati. Un log troppo verboso nasconde gli eventi che contano davvero sotto migliaia di righe irrilevanti, e questo vanifica proprio lo scopo dell’audit.
Immutabilità, hashing e storage: le scelte tecniche che contano
Un log che si può modificare non ha valore probatorio. Le soluzioni tecniche più diffuse per garantirne l’inalterabilità sono lo storage append-only, dove i record possono solo essere aggiunti e mai sovrascritti, il WORM (write once, Riad many) e l’hash chaining, che collega ogni record al precedente tramite un’impronta crittografica: se qualcuno altera una riga, la catena si rompe e l’anomalia è visibile.
Sulla scelta dello storage, per le PMI il compromesso pratico oscilla tra due strade: un archivio append-only con hash chaining, più economico ma che richiede procedure di controllo interne rigorose, oppure l’integrazione con un servizio SIEM in cloud, che offre capacità di analisi superiori ma richiede una gestione più attenta dei permessi e della conservazione.
- Centralizzare i log su un server dedicato aumenta l’affidabilità rispetto a copie sparse su singole postazioni.
- La rotazione periodica evita che i file crescano oltre i limiti gestibili senza perdere lo storico richiesto.
- La cifratura dei log a riposo protegge i dati anche in caso di accesso non autorizzato allo storage.
- L’integrazione con un sistema SIEM permette correlazione automatica tra eventi provenienti da fonti diverse.
Come trasformare i log in prove utili durante un audit
Un log non serve a molto finché resta una lista di righe. Il valore emerge quando costruisci una timeline: ordini gli eventi per timestamp e utente, e ricostruisci la sequenza esatta che ha portato a un incidente, per esempio una modifica di prezzo non autorizzata seguita da un export sospetto pochi minuti dopo.
I segnali da monitorare con più attenzione sono i tentativi di accesso falliti ripetuti, gli accessi fuori dall’orario lavorativo abituale e i picchi anomali di export dati. Automatizzare playbook di risposta, come il blocco temporaneo di un account dopo cinque tentativi falliti, riduce il tempo tra rilevazione e reazione senza richiedere intervento manuale continuo.
Verifiche periodiche e documentazione da conservare
Il Garante indica una verifica almeno annuale dell’operato degli amministratori di sistema, non un controllo episodico fatto solo quando qualcosa va storto. Questa verifica va documentata: data del controllo, chi l’ha effettuato, esiti riscontrati.
Nel documento programmatico sulla sicurezza aziendale vanno incluse le procedure per l’estrazione dei log in caso di ispezione, i tempi di conservazione applicati e i responsabili dell’accesso al registro. Un’azienda che arriva a un’ispezione con questa documentazione già pronta risparmia settimane di lavoro rispetto a chi deve ricostruirla sotto pressione.
Checklist rapida per verificare il tuo audit log
Prima di considerare il sistema a posto, vale la pena passare in rassegna alcuni controlli essenziali.
- I campi minimi (timestamp, utente, azione, risorsa, esito) sono presenti in ogni record?
- Il log è inalterabile, verificato con hash chaining o storage append-only?
- La retention è impostata su almeno sei mesi, come richiesto dal Garante?
- Esiste una verifica annuale documentata dell’operato degli amministratori?
- I permessi di lettura ed estrazione dei log sono separati da chi genera gli eventi?
L’errore più comune è pensare che l’audit log sia una funzione da attivare una volta e dimenticare. Un secondo errore, meno visibile ma altrettanto costoso, è loggare tutto senza criterio: il rumore nasconde il segnale.
| Elemento di controllo | Cosa verificare |
|---|---|
| Completezza record | Tutti i campi minimi popolati in ogni evento |
| Inalterabilità | Meccanismo di hash chaining o storage append-only attivo |
| Retention | Conservazione di almeno sei mesi rispettata |
| Verifica periodica | Controllo annuale documentato sugli amministratori |
La prospettiva di Softshop: cosa conta davvero per una PMI
La tentazione più comune nelle piccole imprese è trattare l’audit log come un adempimento da spuntare, non come uno strumento operativo. È un errore che si paga caro proprio quando serve di più, cioè durante un’indagine su un ordine sparito o una giacenza che non torna.
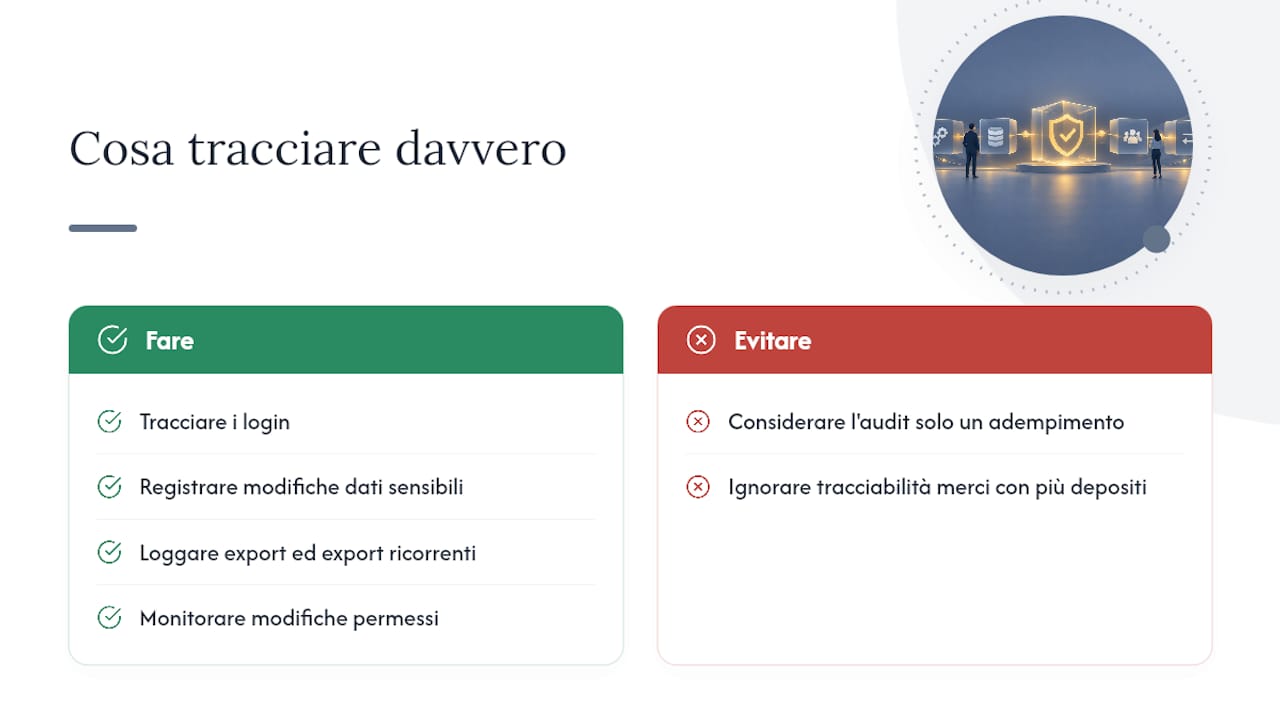
Il compromesso reale per una PMI non è tra “fare tutto secondo le linee guida AgID” e “fare il minimo per il Garante”: è capire quali quattro o cinque punti di tracciamento coprono il 90% dei rischi concreti, e concentrare lì lo sforzo di configurazione. Login, modifica dati sensibili, export ed export ricorrenti su modifiche di permessi bastano a coprire la maggior parte degli incidenti che un’azienda media incontra davvero.
Chi gestisce più depositi o più punti vendita farà bene a integrare queste pratiche con strumenti di tracciabilità delle merci, perché un audit log senza tracciabilità di lotti e movimentazioni racconta solo metà della storia.
— Stefano
Come Softshop gestisce accessi, log e sicurezza dei dati
Softshop nasce per aziende che non hanno un reparto IT dedicato ma non possono permettersi di scoprire un problema di sicurezza mesi dopo che è successo. Il gestionale include controllo degli accessi, backup automatici e sicurezza dei dati come parte integrata del prodotto, non come componente aggiuntivo da configurare a parte.

Per una PMI che gestisce magazzino, vendite e fatturazione elettronica in un unico sistema, il vantaggio pratico è avere tutte le funzioni incluse senza costi nascosti, un’installazione semplice e un supporto tecnico prioritario raggiungibile via telefono quando qualcosa non torna nei log o nelle giacenze. Softshop funziona su Windows, Mac e Linux, e chi gestisce ordini su più canali può approfondire come il sistema traccia ordini e vendite direttamente nella piattaforma. La prova gratuita di 30 giorni, senza obbligo d’acquisto, è il modo più diretto per verificare se la configurazione di controllo accessi e tracciamento eventi si adatta al tuo flusso di lavoro: puoi consultare i piani disponibili e scegliere tra Single PC, Multi PC e Cloud in base al numero di postazioni da coprire.
Fonti
Per chi vuole verificare direttamente i testi normativi citati, tre fonti coprono gli aspetti principali trattati in questo articolo. Il provvedimento del Garante sugli amministratori di sistema definisce gli obblighi minimi su registrazione e conservazione degli accessi. Il documento sulle misure e accorgimenti prescritti ai titolari dei trattamenti approfondisce i requisiti tecnici su inalterabilità, verificabilità e verifica periodica.
Le linee guida AgID per lo sviluppo sicuro di codice restano il riferimento più completo su Alarm Detection, tag/DetCode e integrazione della sicurezza nel ciclo di sviluppo software, utile a chi progetta o personalizza un gestionale internamente.
- Protezionedatipersonali
- Allegato 2 - Linee Guida per lo sviluppo sicuro di codice (AgID)
- Misure e accorgimenti prescritti ai titolari dei trattamenti - Garante Privacy
Domande frequenti
Che cos’è un audit log?
Un audit log è il registro cronologico e immodificabile delle azioni rilevanti compiute in un sistema: chi ha fatto cosa, quando e con quale esito. In un gestionale copre accessi, modifiche ai dati e cambi di configurazione, e serve a ricostruire eventi e dimostrare conformità in caso di controllo.
Quali sono i tre tipi di audit più comuni in un gestionale?
Le categorie principali sono l’audit degli accessi (chi entra ed esce dal sistema), l’audit delle operazioni sui dati (creazioni, modifiche, cancellazioni, export) e l’audit delle configurazioni (cambi di permessi, ruoli e parametri di sistema). Ognuna richiede campi e livelli di dettaglio leggermente diversi.
Che cos’è un audit del sistema di gestione?
È la verifica periodica, almeno annuale secondo le indicazioni del Garante, che controlla se le procedure di sicurezza e le registrazioni degli accessi siano effettivamente rispettate nella pratica quotidiana, non solo sulla carta.
Cosa si intende per log in un software gestionale?
Un log è la registrazione testuale e ordinata nel tempo di un evento avvenuto nel sistema. Può riferirsi a eventi tecnici (system log) o ad azioni umane rilevanti per sicurezza e compliance (audit log): la differenza sta nel contenuto tracciato, non nel formato.
Per quanto tempo va conservato un audit log in Italia?
Il periodo minimo indicato dal Garante per le registrazioni degli accessi degli amministratori di sistema è di sei mesi. Molte aziende scelgono retention più lunghe per esigenze fiscali o contrattuali specifiche.
Commenti
Nessun commento ancora. Sii il primo a commentare!
Lascia un Commento